16 set Falha no Telegram Desktop expõe histórico de conversas em arquivos exportados
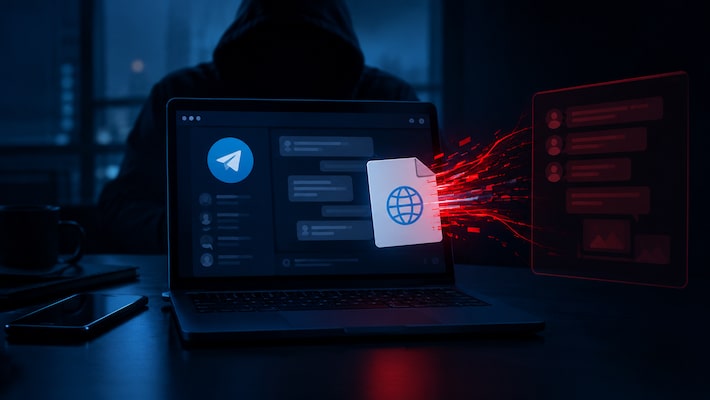
Uma vulnerabilidade no Telegram Desktop permitia que invasores roubassem conversas e informações confidenciais a partir de arquivos exportados pelo aplicativo. A brecha foi corrigida pela plataforma, que ofereceu recompensa financeira aos pesquisadores responsáveis pela descoberta, porém vetou a divulgação pública do caso sob a justificativa de segurança dos usuários.
O problema foi identificado pelos pesquisadores Denis Rostilov e Aleksander Rostilov, da empresa de segurança digital ExPatch. O relatório técnico identifica que a falha residia no recurso de exportação de mensagens no formato HTML, comumente utilizado para guardar históricos e relatórios de grupos. Por meio de um botão criado por robôs de mensagens (bots), comandos maliciosos ficavam invisíveis no bate-papo e eram ativados apenas quando a pessoa abria o arquivo gerado no navegador do computador.
A recomendação central para quem utiliza o aplicativo em computadores é atualizar o programa imediatamente para as compilações atuais e evitar a abertura de relatórios antigos sem a desativação prévia de scripts nos navegadores.
Para grupos corporativos que guardam diálogos para controle interno, a orientação consiste em gerar novos arquivos para garantir que os dados arquivados estejam limpos de códigos suspeitos.
Por falar em segurança no universo digital, criminosos usam Claude para acelerar espionagem e ciberataques, segundo uma pesquisa. Siga o TecMundo no X, Instagram, Facebook e YouTube e assine a nossa newsletter para receber as principais notícias e análises diretamente no seu e-mail.