12 nov Falha em IA Grok expõe dados de milhares de aplicativos
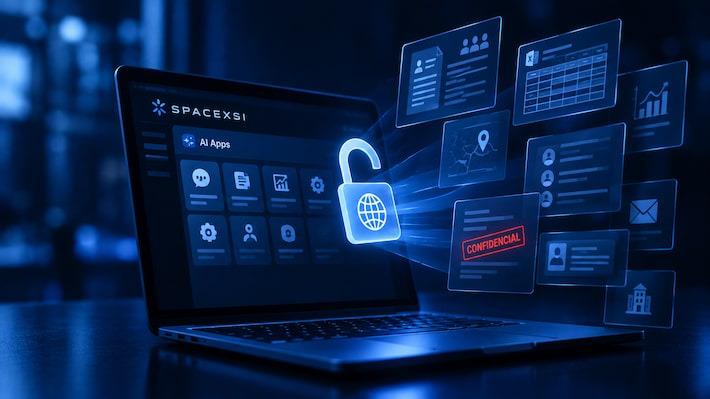
Uma pesquisa realizada pela empresa de segurança da informação Claroc revelou que mais de 35 mil aplicativos criados por meio do Grok, a ferramenta inteligência artificial (IA) da SpaceXSI, ficaram expostos na internet sem proteção de senha. Entre os itens abertos ao público, estavam dados confidenciais grandes empresas e informações pessoais de usuários.
A falha ocorreu devido a uma configuração padrão da ferramenta, que deixava os aplicativos acessíveis para qualquer pessoa que tivesse o link. A situação permitiu que dados internos de dezenas de organizações fossem encontrados facilmente por meio de registros públicos de internet, de acordo com o relatório técnico divulgado pelos pesquisadores da Claroc nesta terça-feira (10).

A vulnerabilidade também atingiu funcionários da SpaceXSI, cujo nome original era xAI, e da rede social X (antigo Twitter), ambas sob o controle do bilionário Elon Musk. Entre os materiais expostos, estavam planos de integração de novos funcionários, mapas de vendas e propostas comerciais marcadas como confidenciais.
A maior parte dos aplicativos abertos incluía jogos, páginas de destino e calculadoras, e cerca de uma plataforma a cada dez continha dados comerciais ou pessoais internos. Essas ferramentas retiam informações confidenciais de outras 30 organizações que os pesquisadores poderiam identificar, em áreas como construção, saúde e defesa.
Para a pesquisadora Asaf Aprozper, o principal fator que contribui para esse tipo de exposição é a facilidade de criação e de publicação das plataformas: “As ferramentas de IA transformam a publicação em poucos cliques, e a resposta padrão para quem pode ver é todo mundo”, afirmou a especialista, no documento oficial da Claroc.

Riscos para empresas e usuários
A exposição de aplicativos criados por inteligência artificial vai muito além de páginas simples na internet. Os analisas de cibersegurança da Claroc encontraram dezenas de dados confidenciais: de listas de funcionários de hospitais a planilhas de controle de ponto que continham senhas de colaboradores em texto visível.
A facilidade de acesso levantou alertas sobre a segurança da informação das empresas. Atualmente, muitas equipes utilizam ferramentas de IA para resolver demandas cotidianas rápidas, como painéis de controle e listas de tarefas, sem passar pelos processos tradicionais de validação do setor de tecnologia da informação (TI). O perigo acontece porque, uma vez que esses sistemas armazenam dados sensíveis, a falta de restrições de acesso transforma plataformas simples em portas abertas pra vazamentos.
Após a repercussão do caso, a SpaceXSI removeu os aplicativos criados pelos funcionários do ar. Ainda assim, os sistemas de outras organizações continuaram disponíveis até que todos os responsáveis fossem alertados.

No documento técnico, os especialistas da Claroc recomendam que as empresas verifiquem quais ferramentas de inteligência artificial estão sendo utilizadas internamente e garantam que o nível de privacidade esteja ajustado corretamente antes de qualquer publicação.
Siga o TecMundo no X, Instagram, Facebook e YouTube e assine a nossa newsletter para receber as principais notícias e análises diretamente no seu e-mail.