13 nov Os bastidores da ‘Operação CloudFire’: a engenharia do golpe do Google Agenda
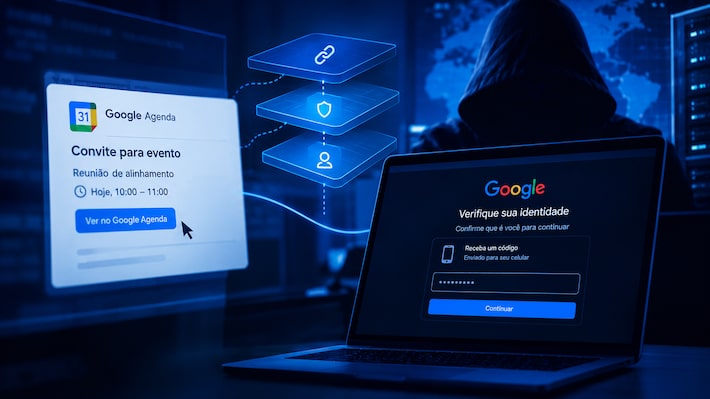
A campanha maliciosa batizada de “Operação CloudFire” revelou uma estratégia sofisticada para burlar a autenticação de duas etapas (MFA) de usuários corporativos. O esquema explora os convites do Google Agenda e utiliza uma arquitetura dividida em três camadas para contornar filtros automáticos de reputação e análises estáticas. A operação foi identificada em meados de agosto pela equipe de pesquisa da empresa Material Security.
A investigação técnica detalhada no whitepaper (relatório aprofundado) da empresa afirma que o sucesso do ataque reside na combinação de três elementos: redirecionadores legítimos, desafios reais de segurança e um proxy reverso dinâmico (um servidor intermediário posicionado entre os usuários e os sistemas reais). Os pesquisadores destacam que eles devem atuar simultaneamente e em tempo real.

Anatomia das três camadas
O funcionamento técnico do esquema criminoso se apoia em uma divisão modular de infraestrutura, em que cada etapa cumpre um papel específico para evitar alertas de segurança:
- Camada 1 (Isca): os convites chegam às vítimas por meio de cópia oculta (BCC) ou de contas previamente comprometidas com quem o alvo já mantinha histórico de correspondência. Os links inseridos nas mensagens não apontam diretamente para servidores criminosos; eles utilizam o redirecionador oficial do Google (/url), acrônimos do Workspace ou links diretos arquivos do Google Drive;
Sendo assim, no momento em que a mensagem é escaneada pelos gateways de e-mail, o domínio, o certificado digital e a reputação exibidos pertencem integralmente ao Google.
- Camada 2 (Portão de defesa): os links secundários carregam um token hexadecimal (sequência alfanumérica curta) que ativa a interface e monitora o usuário. O acesso passa por páginas de verificação que utilizam o Cloudflare Turnstile;
Muitas vezes, o Cloudflare Turnstile é servido de forma legítima a partir da infraestrutura do Cloudflare
- Camada 3 (Coletor e proxy): após a verificação humana, a página de captura é construída dinamicamente no navegador no usuário como um documento em Binary Large Object (blob), um grande bloco de dados binários armazenados na memória temporária do navegador web. Isso impede que rastreadores estáticos ou crawlers encontrem arquivos estáticos para escanear. A partir de então, o invasor operam proxy reverso que intercepta o fluxo real de login do Google.

Assim que a vítima digita a senha e aprova a verificação em duas etapas, seja por SMS, aplicativo autenticador ou o recurso numérico Tap-Yes, o sistema repassa cada comando instantaneamente pra plataforma oficial. Essa ação captura a sessão ativa sem levantar suspeitas imediatas.
Infraestrutura descartável e os custos de mitigação
A operação se destaca pela agilidade com que os cibercriminosos substituem componentes comprometidos. De acordo com o levantamento da Material Security, os operadores utilizaram múltiplos registradores e dezenas de domínios cujas datas de registro antecediam em poucos dias (ou mesmo minutos) os disparos das campanhas.
A dependência de serviço de nuvem e de certificados automatizados permitiu que a infraestrutura fosse rapidamente a construída após bloqueios. A atuação conjunta dos pesquisadores com o Cloudflare para derrubar centenas de domínios e endpoints buscou queimar o ecossistema dos operadores, obrigou-os a refazer registros, reconfigurar certificados TLS e reestruturar servidores de backend.
Desafios operacionais para as equipes de segurança
O relatório reforça as abordagens tradicionais focadas apenas na reputação de domínios ou na varredura de links em trânsito se mostraram insuficientes, uma vez que o vetor inicial utiliza superfícies ignoradas pelos filtros convencionais do e-mail, com o Google Agenda.

Como o roubo de sessão concede acesso irrestrito a e-mails, arquivos e permissões de aplicativo (OAuth), os especialistas da Material Security enfatizam que as organizações precisam adotar respostas automáticas e ágeis. A meta recomendada pelas diretrizes de resposta a incidentes é que as equipes de segurança consigam auditar logs, revogar sessões ativas e redefinir credenciais comprometidas em menos de uma hora com o objetivo de mitigar o risco de exfiltração de dados corporativos confidenciais.
Confira mais detalhes sobre a Operação CloudFire. Siga o TecMundo no X, Instagram, Facebook e YouTube e assine a nossa newsletter para receber as principais notícias e análises diretamente no seu e-mail.